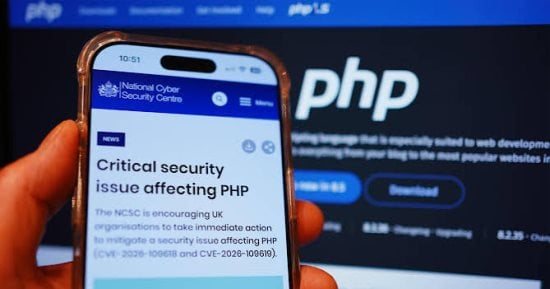
أثار تحذير أمني من ثغرتين حرجتين في لغة البرمجة PHP مخاوف بشأن سلامة المواقع والأنظمة الإلكترونية التي تعتمد عليها، بعدما كشف خبراء أن استغلالهما قد يسمح للمهاجمين بتنفيذ أوامر عن بُعد على الخوادم دون الحاجة إلى تسجيل الدخول، وتحمل الثغرتان اسمي CVE-2026-109618 وCVE-2026-109619، وتندرجان ضمن الثغرات المعروفة باسم PHP2Shell، مع تقييم خطورة يبلغ 9.2 من 10 وفق نظام CVSS 4.0، ما دفع فريق تطوير PHP إلى إصدار تحديثات أمنية عاجلة لمعالجتهما.
ما هي ثغرتا PHP2Shell وكيف يمكن استغلالهما؟
تتعلق الثغرتان بخلل في طريقة تعامل PHP مع الذاكرة أثناء معالجة طلبات الإنترنت والأخطاء التي قد تحدث خلال تنفيذها. وتكمن خطورة المشكلة في أن الخلل لا يرتبط بالضرورة بكود كتبه مطور الموقع نفسه، بل يمكن أن يوجد داخل محرك PHP المسؤول عن معالجة الطلبات وتشغيل وظائف المواقع.
وتتعلق الثغرة الأولى، المسجلة بالرقم CVE-2026-109618، بحدوث اضطراب في البيانات الداخلية أثناء التعامل مع حالات نفاد الذاكرة، ما قد يجعل إجراءات تنظيف الطلب تستخدم بيانات غير مكتملة أو غير مهيأة بصورة صحيحة.
أما الثغرة الثانية، التي تحمل الرقم CVE-2026-109619، فترتبط بمشكلة تُعرف باسم «استخدام الذاكرة بعد تحريرها» (Use-After-Free)، إذ قد يحتفظ النظام بإشارات إلى أجزاء من الذاكرة جرى تحريرها بالفعل، ثم يتعامل معها لاحقًا باعتبارها صالحة للاستخدام.
ووفقًا للتحذيرات الأمنية، قد يسمح استغلال هذه الأخطاء بتنفيذ أوامر برمجية على الخادم المتأثر دون مصادقة مسبقة، وهو ما قد يفتح الطريق أمام أنشطة مثل الوصول غير المصرح به إلى البيانات أو تغيير محتوى المواقع أو استغلال موارد الخادم، لكن ذلك لا يعني أن كل موقع يستخدم PHP قد تعرض للاختراق، إذ يتوقف التأثر الفعلي على إصدار البرنامج وبيئة التشغيل وطبيعة النظام المستهدف.
ما هي لغة PHP ولماذا يعتمد عليها الإنترنت؟
PHP هي لغة برمجة مفتوحة المصدر تُستخدم بصورة أساسية لتطوير مواقع الإنترنت وتشغيل وظائفها من جهة الخادم، أي إنها تعمل خلف الكواليس لمعالجة البيانات والطلبات قبل إرسال النتائج إلى متصفح المستخدم.
فعندما يسجل المستخدم الدخول إلى موقع، أو يكتب تعليقًا، أو يبحث عن منتج داخل متجر إلكتروني، يحتاج الموقع إلى معالجة البيانات والتحقق منها وتحديد النتيجة المناسبة. ويمكن أن تؤدي PHP دورًا في تنفيذ هذه العمليات، إلى جانب قواعد البيانات وتقنيات البرمجة الأخرى.
وتزداد أهمية اللغة بسبب انتشارها في أنظمة إدارة المحتوى وتطوير المواقع، ومن بينها WordPress وDrupal وJoomla، فضلًا عن استخدامها في تطبيقات وخدمات إلكترونية متنوعة. ويعني هذا الانتشار أن وجود ثغرة في محرك PHP قد يثير مخاوف تتجاوز موقعًا واحدًا أو شركة بعينها، خصوصًا عندما تكون الأنظمة المتأثرة متصلة بالإنترنت وتستقبل طلبات من مستخدمين غير موثوقين.
ومع ذلك، لا يعني استخدام منصة مثل WordPress أو Drupal أن الموقع معرض حتمًا للاستغلال؛ إذ يجب التحقق من إصدار PHP الفعلي الذي يعمل عليه الخادم، ومدى تأثره بالثغرات، وما إذا كانت التحديثات الأمنية اللازمة قد طُبقت.
ما حجم الخطر على المواقع والأنظمة الإلكترونية؟
تنبع خطورة ثغرتي PHP2Shell من إمكانية استغلالهما على مستوى الخادم، وليس فقط داخل صفحة إلكترونية منفردة. ففي حال نجاح الهجوم، قد يتمكن المهاجم من تنفيذ أوامر بالصلاحيات المتاحة لعملية تشغيل الموقع، وقد يؤدي ذلك إلى تعريض البيانات للخطر أو تعديل الملفات أو تعطيل بعض الخدمات، بحسب إعدادات النظام ومدى الصلاحيات التي يمتلكها الخادم.
وأصدرت جهات أمنية ومؤسسات تقنية تحذيرات بشأن الثغرتين، من بينها المركز الكندي للأمن السيبراني، الذي أوضح أن الخوادم التي تستقبل طلبات الإنترنت وتعمل بإصدارات متأثرة تواجه مخاطر أكبر، كما أشارت تنبيهات أمنية إلى أن مستوى الخطر قد يختلف باختلاف أسلوب تشغيل PHP، مع وجود مخاطر في بيئات تشغيل متعددة.
وفي سياق متصل، أفادت تقارير أمنية بظهور محاولات لاستغلال الثغرات، بينها محاولة رصدتها استخبارات التهديدات لدى أمازون قبل الإعلان العام عن المشكلة، وفق تحذير نشرته شركة Sophos، ويبرز ذلك أهمية التعامل مع الثغرات الحرجة باعتبارها مشكلة تستدعي الاستجابة السريعة، حتى في غياب دليل على اختراق كل الأنظمة المتأثرة.
لكن من الضروري التمييز بين رصد محاولات الهجوم ونجاح الاختراق؛ فوجود طلبات خبيثة لا يثبت وحده أن المهاجم تمكن من السيطرة على الخادم، كما أن خروج موقع عن الخدمة لا يعني بالضرورة أن السبب هو هذه الثغرات تحديدًا.
تحديثات أمنية عاجلة.. هل انتهى الخطر؟
استجاب فريق تطوير PHP للمشكلة بإصدار تحديثات أمنية تعالج الثغرتين، شملت الإصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35. ودعا الفريق المستخدمين إلى التحديث الفوري، موضحًا أن التحديث هو الإجراء الأساسي المطلوب لتأمين الأنظمة المتأثرة.
ولا يقتصر التحدي على إصدار الإصلاحات، بل يمتد إلى ضمان وصولها إلى الخوادم التي تشغل المواقع بالفعل، فقد تعتمد بعض المؤسسات على شركات استضافة أو لوحات إدارة خوادم تتولى تحديث PHP، بينما تحتاج مؤسسات أخرى إلى تدخل فرقها التقنية لتحديد الإصدارات المستخدمة وتطبيق النسخ الآمنة.
كما يجب على مسؤولي الأنظمة مراجعة سجلات الخوادم بحثًا عن مؤشرات نشاط مشبوه، والتحقق من سلامة الملفات والحسابات والعمليات التي تعمل على الخادم، خاصة إذا كانت هناك مؤشرات على محاولة استغلال سابقة.
وفي تطور إضافي، أشار تحديث للمركز الكندي للأمن السيبراني في 23 أكتوبر إلى ثغرة أخرى في PHP تحمل الرقم CVE-2026-115560، موضحًا أنها لا تُعالج بالتحديثات التي صدرت للثغرتين الأوليين، وأن استغلالها يتطلب مجموعة غير شائعة من إعدادات PHP وسلوك التطبيق. وهذا يؤكد أن متابعة التنبيهات الأمنية لا تقل أهمية عن تثبيت التحديثات الأولية.
الذكاء الاصطناعي والأمن السيبراني.. سباق لا يتوقف
تعيد أزمة PHP2Shell تسليط الضوء على التحدي المستمر أمام فرق الأمن السيبراني: فكلما زاد اعتماد الإنترنت على مكونات برمجية مشتركة، أصبحت معالجة الثغرات في الوقت المناسب ضرورة لحماية عدد كبير من الخدمات. وفي المقابل، تتطور أدوات اكتشاف الأخطاء البرمجية وتحليلها، بما فيها أدوات الذكاء الاصطناعي التي يمكن أن تساعد الباحثين على فحص الشيفرات واكتشاف أنماط الخلل.
لكن التكنولوجيا وحدها لا تضمن الحماية؛ إذ يتطلب تقليل المخاطر الجمع بين مراجعة الشيفرات، والاختبارات الأمنية، وسرعة إصدار الإصلاحات وتطبيقها، ومراقبة الخوادم بعد التحديث. وتكشف هذه الواقعة أن أمن الإنترنت لا يعتمد فقط على قوة كلمات المرور أو حماية حسابات المستخدمين، بل يتوقف أيضًا على سلامة البرمجيات التي تعمل خلف المواقع وتدير طلباتها وبياناتها.
وبالنسبة إلى المؤسسات التي تدير مواقع إلكترونية، فإن الخطوة الأهم تتمثل في التأكد من إصدار PHP المستخدم، وتطبيق التحديث المناسب، والتواصل مع مزود الاستضافة عند الحاجة، ثم التحقق من عدم وجود مؤشرات على اختراق سابق، أما بالنسبة إلى المستخدمين، فلا توجد دلالة على أن مجرد زيارة موقع يستخدم PHP تعني تعرض أجهزتهم للاختراق؛ فالمشكلة الأساسية هنا تتعلق بالخوادم والأنظمة التي تشغل إصدارات متأثرة من اللغة.